- 일반 사용자 권한을 관리자 권한으로 높일 수 있는 ‘Bad Epoll’ 취약점 발견
- 구글 kernelCTF에서 실제 공격 가능성 입증… 포상금 9만2337달러 수상
- 리눅스 서버·데스크톱뿐 아니라 최신 안드로이드 기기에도 영향 가능
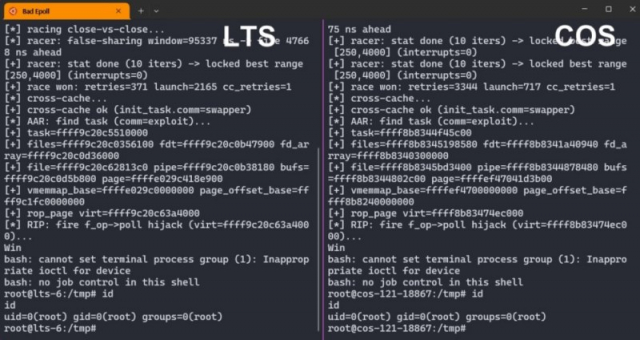 Bad Epoll 취약점을 이용해 관리자(root) 권한 획득을 입증한 화면
리눅스에서 일반 사용자 권한만으로 시스템 최고 권한인 관리자(root) 권한을 탈취할 수 있고, 최신 안드로이드 기기에도 영향을 줄 수 있는 커널 취약점이 발견됐다.
서울대학교 공과대학 전기정보공학부 시스템 및 소프트웨어 보안 연구실의 이병영 교수팀이 리눅스 커널 취약점 ‘Bad Epoll’(CVE-2026-46242)을 발견하고 실제 공격 가능성을 입증했다. 연구진은 해당 취약점을 구글의 보안 포상 프로그램인 kernelCTF에 제출해 관리자 권한 획득에 성공했으며, 구글로부터 9만2337달러의 포상금을 받았다.
Bad Epoll은 리눅스 데스크톱과 서버뿐 아니라 갤럭시·픽셀 등 최신 안드로이드 기기에도 영향을 줄 수 있다는 점에서 주목된다. 리눅스 커널은 서버와 개인용 컴퓨터, 안드로이드 스마트폰 등 다양한 시스템의 핵심 기반으로 쓰인다. 이 커널에서 관리자 권한이 탈취되면 공격자는 시스템 내부의 중요한 자원에 접근하거나 보안 장치를 우회하고, 시스템 동작을 임의로 바꿀 수 있다.
이번 취약점은 리눅스 커널의 핵심 기능인 epoll에서 발생했다. epoll은 여러 프로그램과 장치에서 발생하는 입력·출력 이벤트를 효율적으로 처리하기 위해 사용되는 기능으로, 운영체제와 네트워크 서비스, 브라우저 등 다양한 시스템 구성 요소가 의존한다.
Bad Epoll은 epoll에서 발생하는 경쟁 상태(race condition) 기반의 해제 후 사용(use-after-free) 취약점이다. 경쟁 상태는 여러 CPU나 스레드가 같은 커널 객체를 동시에 처리하는 과정에서 실행 순서가 엇갈리며 발생하는 오류를 말한다. Bad Epoll의 경우 서로 연결된 두 개의 epoll 객체를 동시에 닫는 과정에서, 한쪽 CPU가 이미 반납한 메모리 영역에 다른 CPU가 값을 기록하면서 해제 후 사용 오류가 발생한다. 공격자는 이를 악용해 커널 메모리를 읽고 쓸 수 있는 능력을 확보하고, 최종적으로 관리자(root) 권한을 얻을 수 있다.
연구팀은 Bad Epoll이 실제 공격 가능한 제로데이(0-day) 취약점임을 구글 kernelCTF에서 99%의 성공률로 입증했다. 제로데이 취약점은 취약점이 외부에 알려지거나 보안 패치가 배포되기 전까지 방어 수단이 마련되지 않은 상태의 취약점을 뜻한다. 연구팀은 취약점이 공개되거나 수정되기 전에 Bad Epoll을 kernelCTF에 제출했으며, 구글이 지정한 리눅스 서버 환경에서 실제 관리자 권한 탈취에 성공했다. kernelCTF는 단순히 취약점을 찾아 보고하는 데 그치지 않고, 실제 동작하는 공격 코드를 통해 리눅스 커널 권한 상승을 입증해야 성과가 인정되는 보안 포상 프로그램이다.
Bad Epoll은 일반적인 리눅스 커널 취약점과 달리 안드로이드 기기에서도 공격에 활용될 수 있다는 점에서 위험성이 크다. 상당수 리눅스 커널 권한 상승 취약점은 안드로이드에서 사용하지 않는 부가 기능에서 발생하지만, Bad Epoll이 존재하는 epoll은 안드로이드에서도 널리 쓰이는 핵심 기능이다.
이러한 점에서 Bad Epoll은 드문 사례에 속한다. Google kernelCTF에서 공격 가능성이 입증된 약 130건의 취약점 가운데 안드로이드 권한 탈취 후보가 될 수 있는 사례는 10여 건에 불과하며, Bad Epoll은 그중 하나다. 또한 Bad Epoll은 Chrome 브라우저의 렌더러 샌드박스(renderer sandbox) 내부에서도 촉발될 수 있어, 별도의 브라우저 취약점과 결합될 경우 웹페이지를 통한 공격 시나리오에 활용될 가능성도 있다.
이번 성과는 공격 성공 가능성이 매우 낮은 경쟁 상태 취약점을 안정적으로 재현했다는 점에서도 의미가 크다. Bad Epoll에서 두 동작이 충돌할 수 있는 구간은 기계어 명령 약 6개가 실행되는 매우 짧은 구간에 불과해 일반적인 방법으로는 이 시점을 정확히 맞추기 어렵다. 연구팀은 인터럽트(interrupt)를 이용해 충돌 가능 구간을 인위적으로 넓히고, 공격이 실패해도 시스템을 중단시키지 않고 반복적으로 재시도하는 기법을 적용해 이러한 한계를 극복했다.
이번 취약점은 최신 AI 모델이 분석했던 코드에서 사람 연구자가 추가적인 고위험 취약점을 발견했다는 점에서도 주목된다. 2023년 epoll 코드에 반영된 하나의 수정 사항은 서로 다른 두 개의 경쟁 상태를 만들었는데, 이 가운데 하나는 Anthropic의 AI 모델 Mythos가 발견해 CVE-2026-43074로 보고됐다. 그러나 같은 코드 영역에 존재하던 Bad Epoll은 발견되지 않았다. 연구팀은 Bad Epoll의 경쟁 구간이 극히 좁고, 대표적인 커널 메모리 오류 탐지 도구인 KASAN(Kernel Address Sanitizer)에도 잘 포착되지 않는 특성이 취약점 분석을 어렵게 만들었을 가능성이 있다고 분석했다.
취약점을 정확히 수정하는 과정에도 약 두 달이 걸렸다. 연구팀은 2026년 2월 17일 리눅스 커널 보안팀에 Bad Epoll을 제보했다. 이후 개발진이 처음 제시한 패치가 문제를 완전히 해결하지 못하자, 남아 있는 문제를 다시 분석해 추가로 제보했다. 최종 패치는 2026년 4월 24일 리눅스 메인라인 커널에 반영됐다. 영향을 받을 수 있는 리눅스 및 안드로이드 기기 사용자는 제조사나 리눅스 배포판이 제공하는 최신 보안 업데이트를 적용해야 한다.
연구를 이끈 이병영 교수는 “AI 기술이 빠르게 발전하면서 취약점 탐지와 보안 연구의 방식도 크게 변화하고 있지만, 복잡한 시스템에서 새로운 보안 위협을 발견하고 실제 위험성을 규명하는 데에는 여전히 깊이 있는 분석과 새로운 관점이 중요하다”며 “앞으로도 AI 시대에 새롭게 등장하는 보안 위협에 선제적으로 대응하고, 실제 시스템의 안전성을 높일 수 있는 연구를 지속해 나갈 계획”이라고 밝혔다.
이번 연구에는 서울대학교 전기정보공학부 대학원생 정재영·김을규 학생이 참여했다. 정재영 학생은 리눅스 및 안드로이드 커널에 대한 공격·방어 기술을 연구하고 있으며, 2026년 8월 미국 볼티모어에서 개최된 USENIX Security 2026에서 새로운 유형의 취약점으로부터 커널을 보호하는 연구 ‘DMGuard: Safeguarding Kernels from Physical-Page Use-After-Free Vulnerabilities’를 공동 제1저자로 발표했다. 향후에도 리눅스와 안드로이드 등 실제 시스템을 대상으로 한 공격·방어 기술과 AI 시대의 보안 위협 대응 연구를 이어갈 계획이다. 김을규 학생은 리눅스 커널의 경쟁 상태를 자동으로 탐지하는 연구를 수행하고 있으며, 20개 이상의 취약점을 리눅스 커널에 제보한 이력이 있다. 후속 연구에서는 복잡한 커널 경쟁 상태와 취약점을 보다 효과적으로 발견할 수 있는 자동화 기술을 고도화할 예정이다.
이번 연구는 정보통신기획평가원(IITP)의 지원을 받아 수행됐다.
 중앙행정기관 2차 이전 계획 본격화, 국민 의견 수렴 공청회 개최
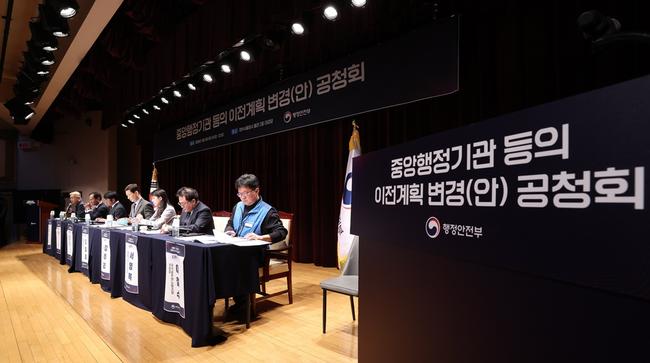
행정안전부가 세종 중심의 국정운영 강화와 국가균형발전을 위해 추진하는 중앙행정기관 2차 이전 계획을 국민에게 알리고 의견을 수렴했다. 3일 오전 서울 종로구 정부서울청사 별관 대강당에서 열린 \'중앙행정기관 등의 이전계획 변경(안) 공청회\'에서 전문가 지정토론자들이 이전계획 변경(안)에 대한 의견을 나누고 있다. 행정안전부는 3일 오전 10시 정부서울청사 별관 대강당에서 \'중앙행정기관 등의 이전계획 변경(안)\'에 관한 공청회를 개최했다고 밝혔다. 이번 공청회는 이전 계획의 주요 내용을 공개하고 전문가와 국민의 의견을 듣기 위해 마련됐다. 정부는 지난 10월 13일 중앙행정기관 44개 기관과 공무원 9,929명을 2027년부터 세종으로 단계적 이전하겠다는 계획을 발표했다. 해당 대상은 국가균형발전과 행정 효율성, 관계 기관 간 정책 협의 필요성 등을 종합적으로...
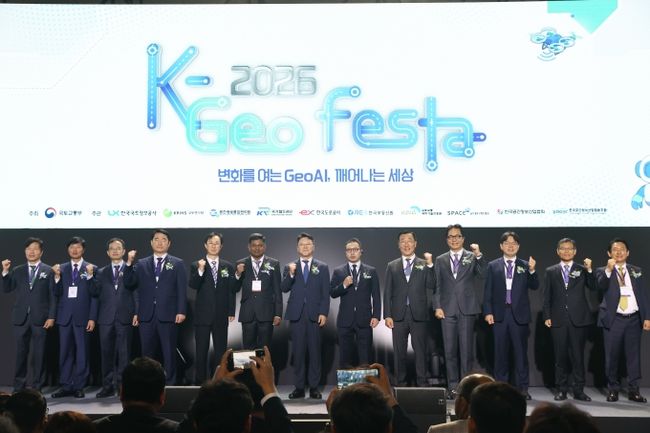 인공지능과 드론으로 토지행정 혁신… 제49회 지적세미나 개최
국토교통부가 한국국토정보공사(LX)와 함께 5일 고양시 킨텍스에서 인공지능(AI)과 드론 등 첨단 기술을 활용한 토지행정 혁신을 논의하는 \'제49회 지적세미나\'를 개최했다. 2026년 K-Geo 페스타이번 행사는 4일부터 6일까지 열리는 \'2026년 K-Geo 페스타\'와 연계해 진행된다. 지적세미나는 중앙 및 지방정부, 학계, 공간정보산업 관계자들이 모여 연구 성과를 공유하고 제도 개선 방안을 모색하는 자리다. 올해 세미나에서는 인공지능과 거대언어모델(LLM)을 지적행정에 접목해 업무 효율성을 높이는 등 총 11편의 연구 성과가 발표된다. 주요 과제로는 대화형 AI 기반의 연속지적도 품질관리와 머신러닝을 활용한 토지 이용 현황 분석 등이 포함됐다. 또한 위성측위 기반의 지적측량 개선과 증강현실(AR) 기술을 적용한 지적 경계 시각화 서비스 등 첨단...
 기후에너지환경부, 제5회 수소의 날 기념식 개최… 유공자 34명 포상
기후에너지환경부가 11월 4일 경기 고양시 킨텍스에서 대한민국 수소경제 활성화를 이끈 공로자를 격려하는 제5회 수소의 날 기념식을 개최했다. 기후에너지환경부, 제5회 수소의 날 기념식 개최... 유공자 34명 포상이 날 행사에는 이호현 기후에너지환경부 제2차관과 김재홍 한국수소연합 회장을 비롯해 수소 분야 산·학·연 관계자 약 300명이 참석했다. 수소의 날은 수소경제에 대한 국민 인식을 높이고 관련 분야 유공자를 예우하기 위해 지정된 법정기념일이다. 올해는 아시아 최대 규모의 수소산업 행사인 ‘월드 하이드로전 엑스포(WHE) 2026’과 연계해 4일에 진행됐다. 정부는 수소경제 활성화에 기여한 공로로 강경수 한국에너지기술연구원 소장과 김완진 와이엘에너지기술 대표이사에게 산업포장을 수여했다. 또한 이경실 코하이젠 대표이사는...
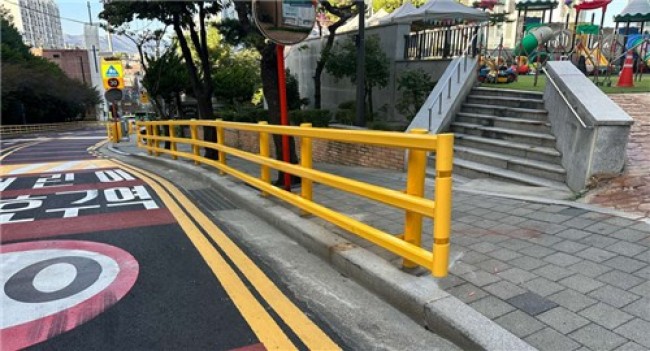 강북구, 초등학교 통학로 3곳에 고강도 차량 방호 울타리 설치
서울 강북구(구청장 정창수)는 초등학교 주변 안전한 통학로를 조성하기 위해 고강도 차량 방호 울타리를 설치하는 \'어린이 통학로 보행안전 개선사업\'을 완료했다고 밝혔다. 이번 사업은 차량이 보도로 돌진하는 사고를 막고 어린이보호구역 내 교통사고 위험을 낮추기 위해 추진됐다. 구는 급경사와 회전 등 차량 충돌 위험이 높은 구간을 중심으로 송중초, 미양초, 삼각산초 주변 통학로 3곳의 기존 울타리를 고강도 차량 방호 울타리로 교체해 총 2,215m 구간의 정비를 마쳤다. 고강도 차량 방호 울타리는 차량이 보도로 진입할 경우 물리적 방어벽 역할을 해 운전자의 실수나 오인으로 발생할 수 있는 사고로부터 보행자를 보호한다. 실제로 울타리는 지난해 8월 우이초등학교 인근에서 발생한 사고에서 효과를 발휘했다. 당...
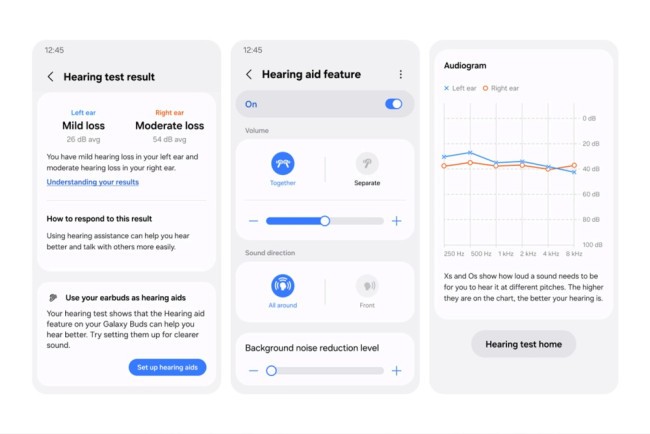 삼성전자, 갤럭시 버즈 ‘청력 체크·케어’ 기능 식약처 의료기기 허가 획득
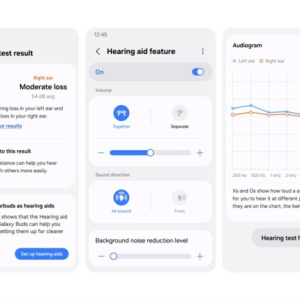
삼성전자가 갤럭시 버즈의 ‘청력 체크’와 ‘청력 케어’ 기능에 대해 식품의약품안전처로부터 의료기기 허가를 획득했다. 삼성전자, 갤럭시 버즈 \'청력 체크 · 케어\' 기능 식약처 의료기기 허가 획득이번 허가를 통해 갤럭시 버즈4 프로와 갤럭시 버즈3 프로 사용자는 기존 기기를 활용해 청력을 검사하고 개인 맞춤형 소리 증폭 기능을 사용할 수 있게 됐다. 해당 기능은 내년 초 소프트웨어 업데이트를 통해 국내 사용자에게 순차적으로 제공된다. 사용자는 스마트폰 설정 내 갤럭시 버즈 메뉴에서 ‘청력 체크’ 기능을 실행할 수 있다. 임상 수준의 순음 공기전도 청력검사 방식을 통해 양쪽 귀의 청력 저하 정도를 측정하고 청력도를 생성한다. 순음 공기전도 청력검사는 주파수별로 단일 음을 들려주고 들을 수 있는 가장...
 국토부 "광역알뜰교통카드, 이젠 스마트폰으로 발급 가능…쉽고 편하게"
 "오늘부터 무기한 단식 돌입" vs "맘대로 안된다고 단식해선 안돼!"

 목록으로